
数字货币IOC入侵指标是什么意思 怎么查 安全团队自查要点
 摘要:
数字货币IOC入侵指标是什么意思 怎么查 安全团队自查要点我盯了五年数字货币安全,IOC这三个字母每天都在屏幕上跳。简单说,它就是入侵指标——一串能帮你确认有人进来了的特征码。去年...
数字货币IOC入侵指标是什么意思 怎么查 安全团队自查要点
我盯了五年数字货币安全,IOC这三个字母每天都在屏幕上跳。简单说,它就是入侵指标——一串能帮你确认"有人进来了"的特征码。在币圈里它比传统IT环境更琐碎,因为攻击面从钱包地址、合约交互到跨链桥全都有可能。
一条典型的数字货币IOC长这样:某恶意合约地址0x7a3f…c891,配合一组批量转走的USDT收款地址,再加上攻击者用过的临时域名。去年某二线交易所被黑那天数字货币IOC入侵指标是什么意思 怎么查 安全团队自查要点,我拿到白帽团队发的IOC列表,光链上地址就四百多个,每多核对一个,损失追踪的网就密一圈。
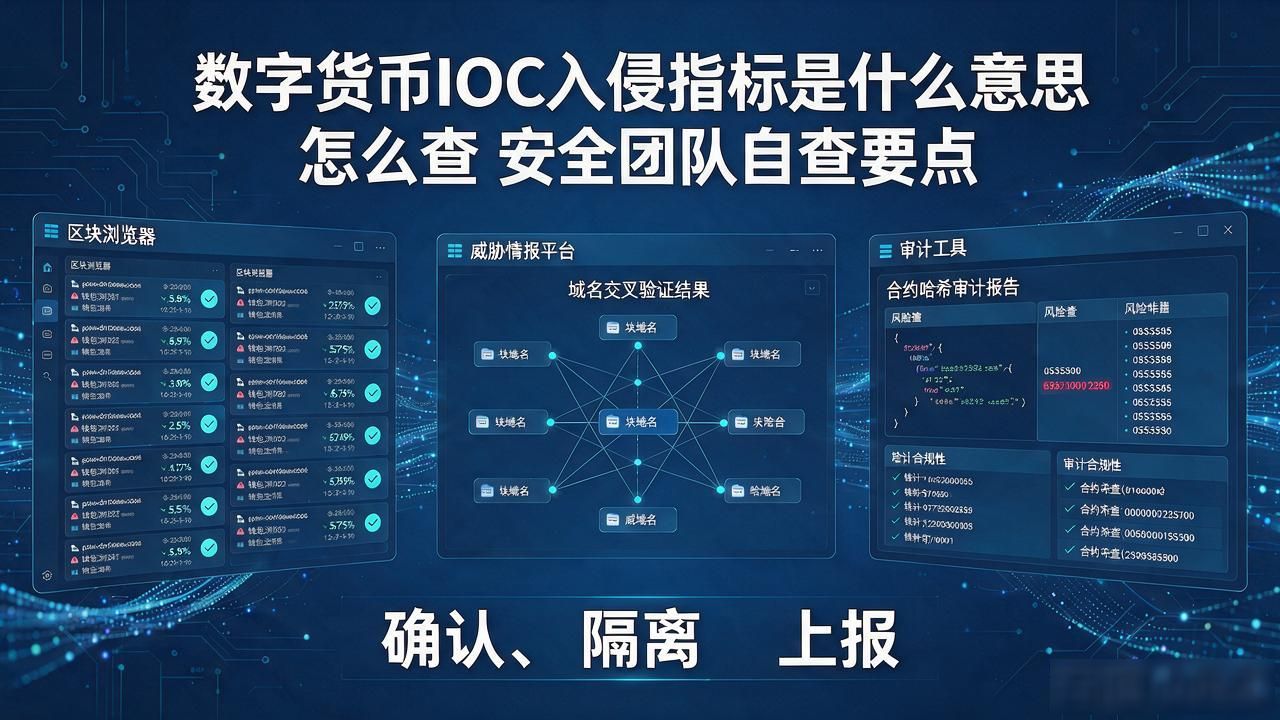
实际怎么查?把IOC里的地址丢进区块浏览器,看它和哪些流动性池子有过交互;域名丢进威胁情报平台交叉验证;合约哈希直接拉审计。我习惯把响应动作拆成三步:确认、隔离、上报。确认是看这笔交易是不是自己人的操作,隔离是冻结相关地址数字货币ioc,上报走内部工单。
一个容易踩的坑:链上数据公开,攻击者会故意撒假地址混淆视听。查IOC别只盯单个地址,要拉它的资金流向图谱,看上下游是否指向已知洗钱通道。跨链场景下同一条IOC在Ethereum和BSC上表现完全不同,得按链分别跑一遍。